WIN-J 기술 블로그
웹사이트를 만들고 운영하며 배운 것들
Django로 서비스를 개발하고 Docker, Nginx, PostgreSQL 환경에서 운영하며 마주친 문제와 해결 과정을 기록합니다.

noindex 적용 후에도 애드센스가 거절된 이유를 다시 점검하기 [0]
noindex 적용 뒤 재거절된 운영 기록을 바탕으로 검색 색인·공개 접근·광고 출력·콘텐츠 품질을 구분합니다. 확인된 사실과 추측, 공개 글 112개의 검토 순서를 정리합니다.

robots.txt 점검: 수집 제한·noindex·비공개 접근을 구분하기 [0]
win-j.com의 robots.txt 템플릿과 Django 뷰를 기준으로 규칙의 범위, GET 응답 확인, 검색 제외와 접근 제한의 차이를 설명합니다.

DNS 접속 점검: A·AAAA 조회에서 HTTPS·프록시까지 [0]
Windows 읽기 전용 명령으로 DNS와 HTTPS를 나눠 확인하고, 레코드·TTL·IPv6·프록시 오류의 점검 순서를 설명합니다.

Django 배포 후 점검 12항목: 상태 확인·변경 작업·복구 기록 [0]
컨테이너·DB·정적 파일·검색 설정·화면을 확인할 증거로 나누고, 읽기 명령과 변경 명령, 본문 백업과 전체 복구의 범위를 구분합니다.
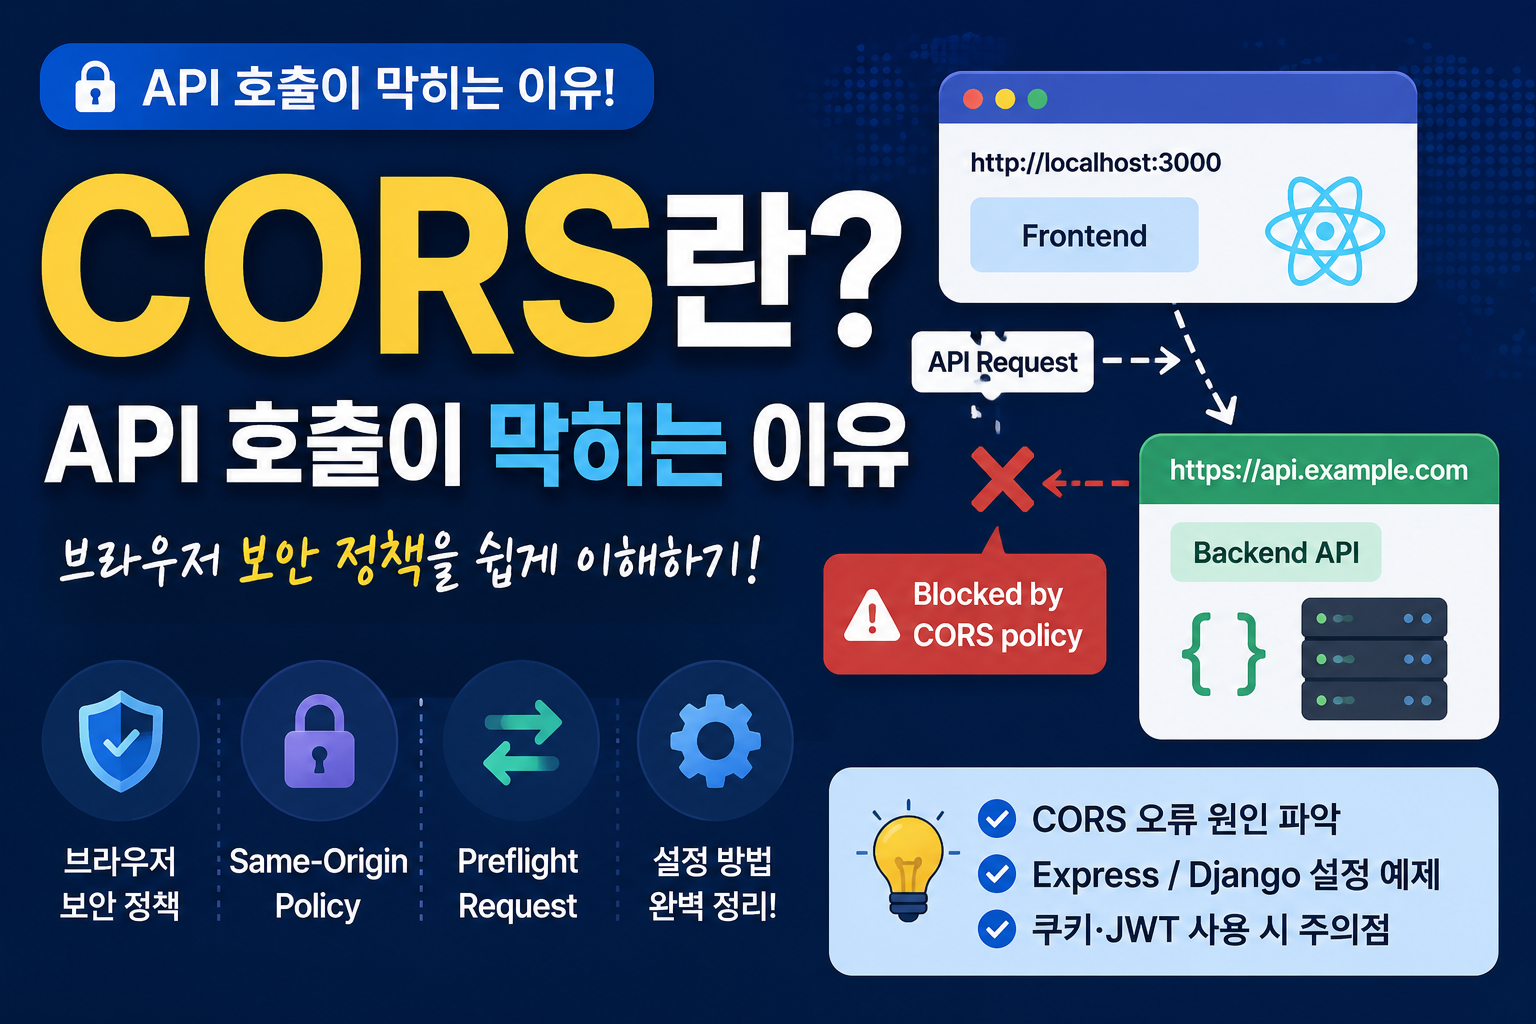
CORS 오류 점검: 출처·사전 요청·인증·CSRF 구분하기 [0]
브라우저 Network 기록으로 CORS 실패를 나누고, 같은 출처 요청·OPTIONS·쿠키·Django 설정의 역할을 구분합니다.
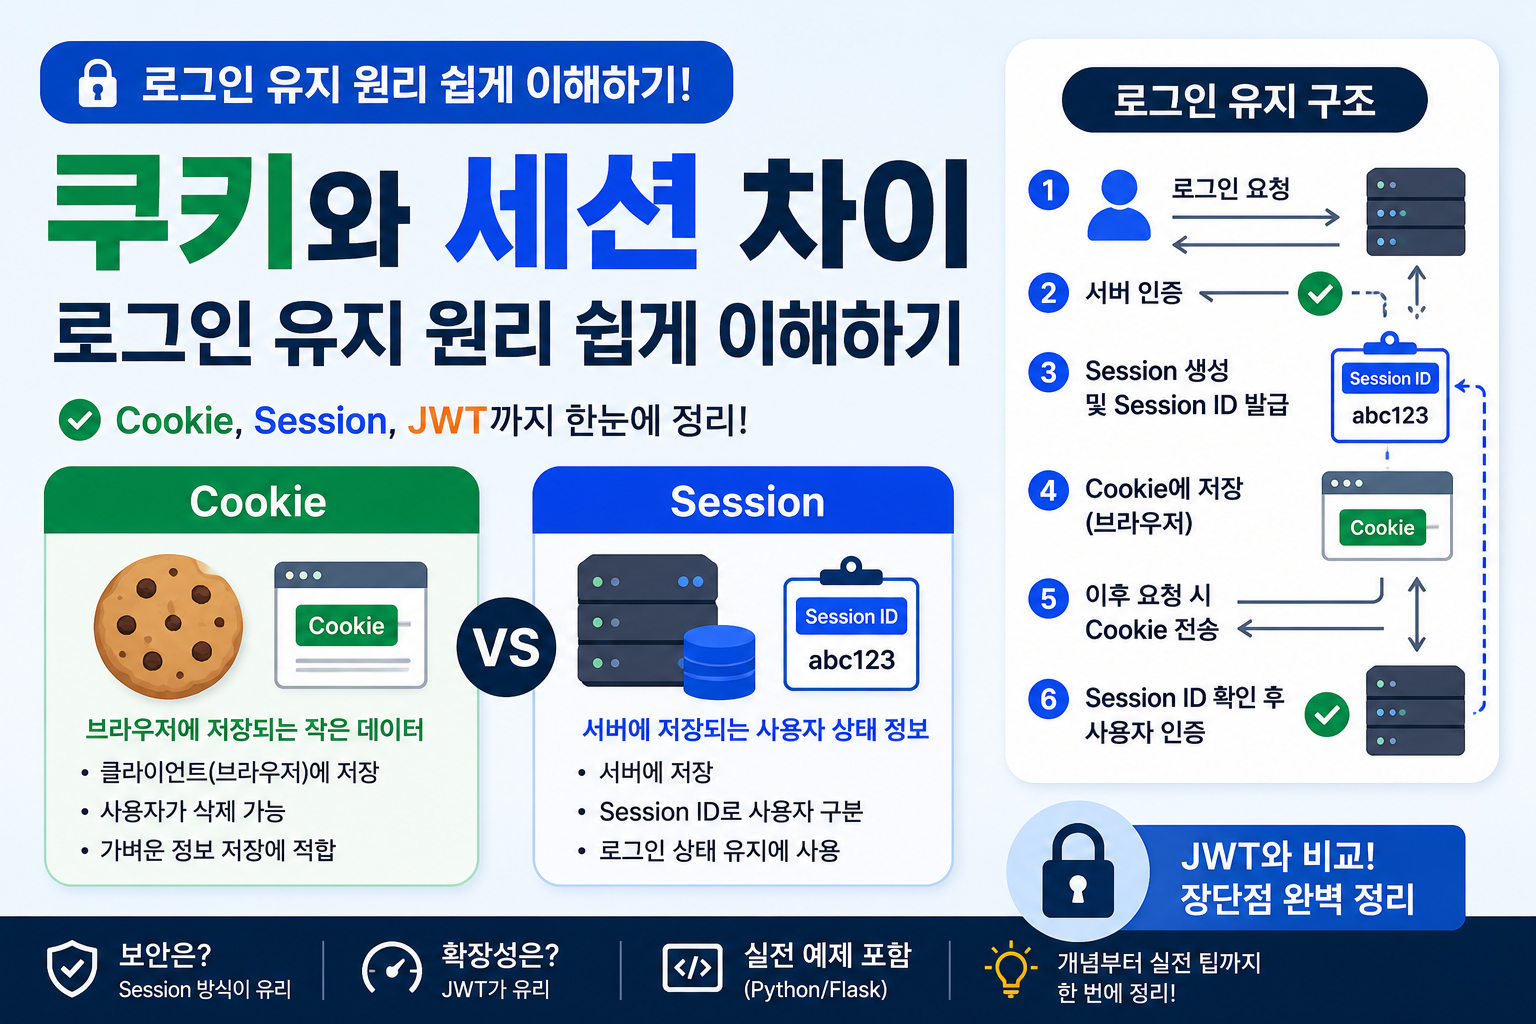
쿠키와 세션: Django 로그인 유지가 끊길 때 확인할 순서 [0]
현재 Django DB 세션과 쿠키의 역할을 나누고, 전송 속성·staff 권한·CSRF 및 Flask 기본 세션과의 차이를 확인합니다.
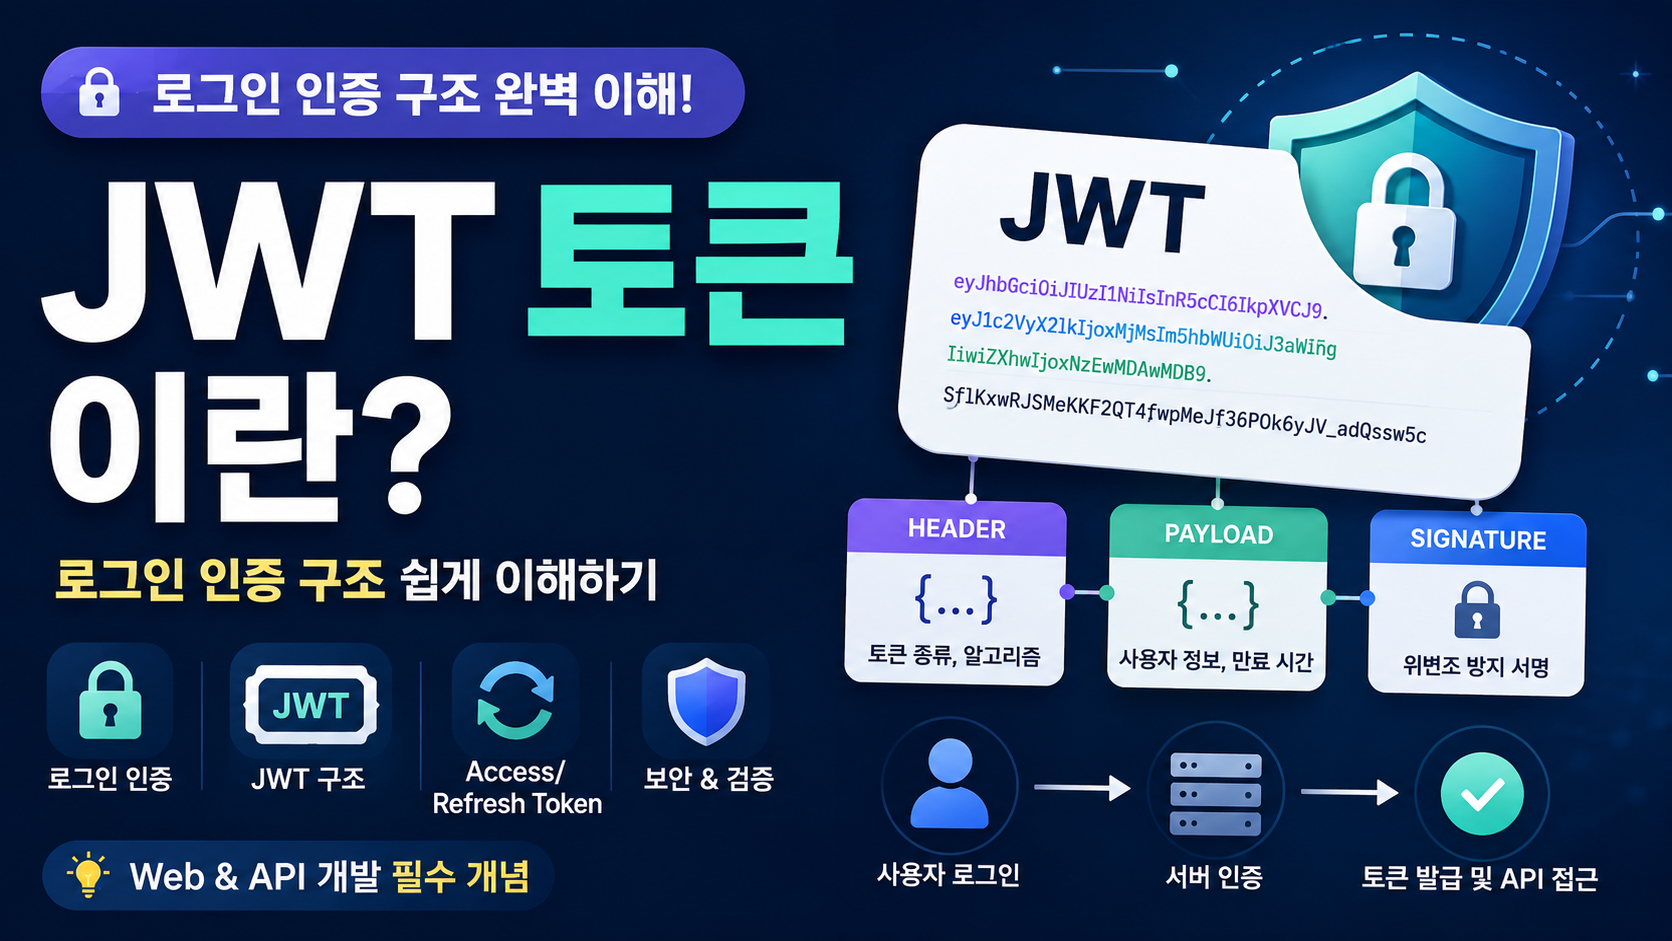
JWT 해독과 검증의 차이: 서명·만료·권한을 구분하는 실습 [0]
합성 Payload로 해독과 신뢰 검증의 차이를 확인하고, JWT 형식·서버 검증 조건·만료 경계·세션 인증과의 관계를 설명합니다.

HTTP 헤더 점검: 폼과 JSON 본문·캐시·분석기 사용 범위 [0]
전송 없이 준비한 Python 요청으로 폼과 JSON을 비교하고, Content-Type·Accept·캐시 헤더와 텍스트 분석기의 한계를 확인합니다.
Postman 사용법 | API 테스트 쉽게 하는 방법 초보자 가이드 [0]
Postman은 API를 쉽고 빠르게 테스트할 수 있는 대표적인 도구입니다. 이번 글에서는 Postman 사용법부터 GET·POST 요청, Header·Body 설정, JSON 응답 확인, API 테스트 방법과 자주 발생하는 오류 해결법까지 초보자도 쉽게 이해할 수 …

Python Requests: 상태·형식·JSON 구조를 나누어 검사하기 [0]
리디렉션·204·HTML·깨진 JSON을 구분하는 조회 함수와 timeout·자료형 검사·재시도 범위를 실행 가능한 예제로 설명합니다.

REST API 설계: 글 저장 경로로 보는 자원·멱등성·동시 수정 [0]
현재 관리자 저장 기능과 가상의 자원 API를 비교해 PUT·PATCH·멱등성·캐시·조건부 변경의 설계 기준을 정리합니다.

API 계약 읽기: Django 관리자 도구 검색의 요청과 응답 [0]
현재 관리자 도구 검색의 입력·인증·결과 필드·20개 제한을 살펴보고, 조회와 폼 저장의 계약 차이를 설명합니다.