#JWT 태그가 포함된 글을 보고 있습니다.
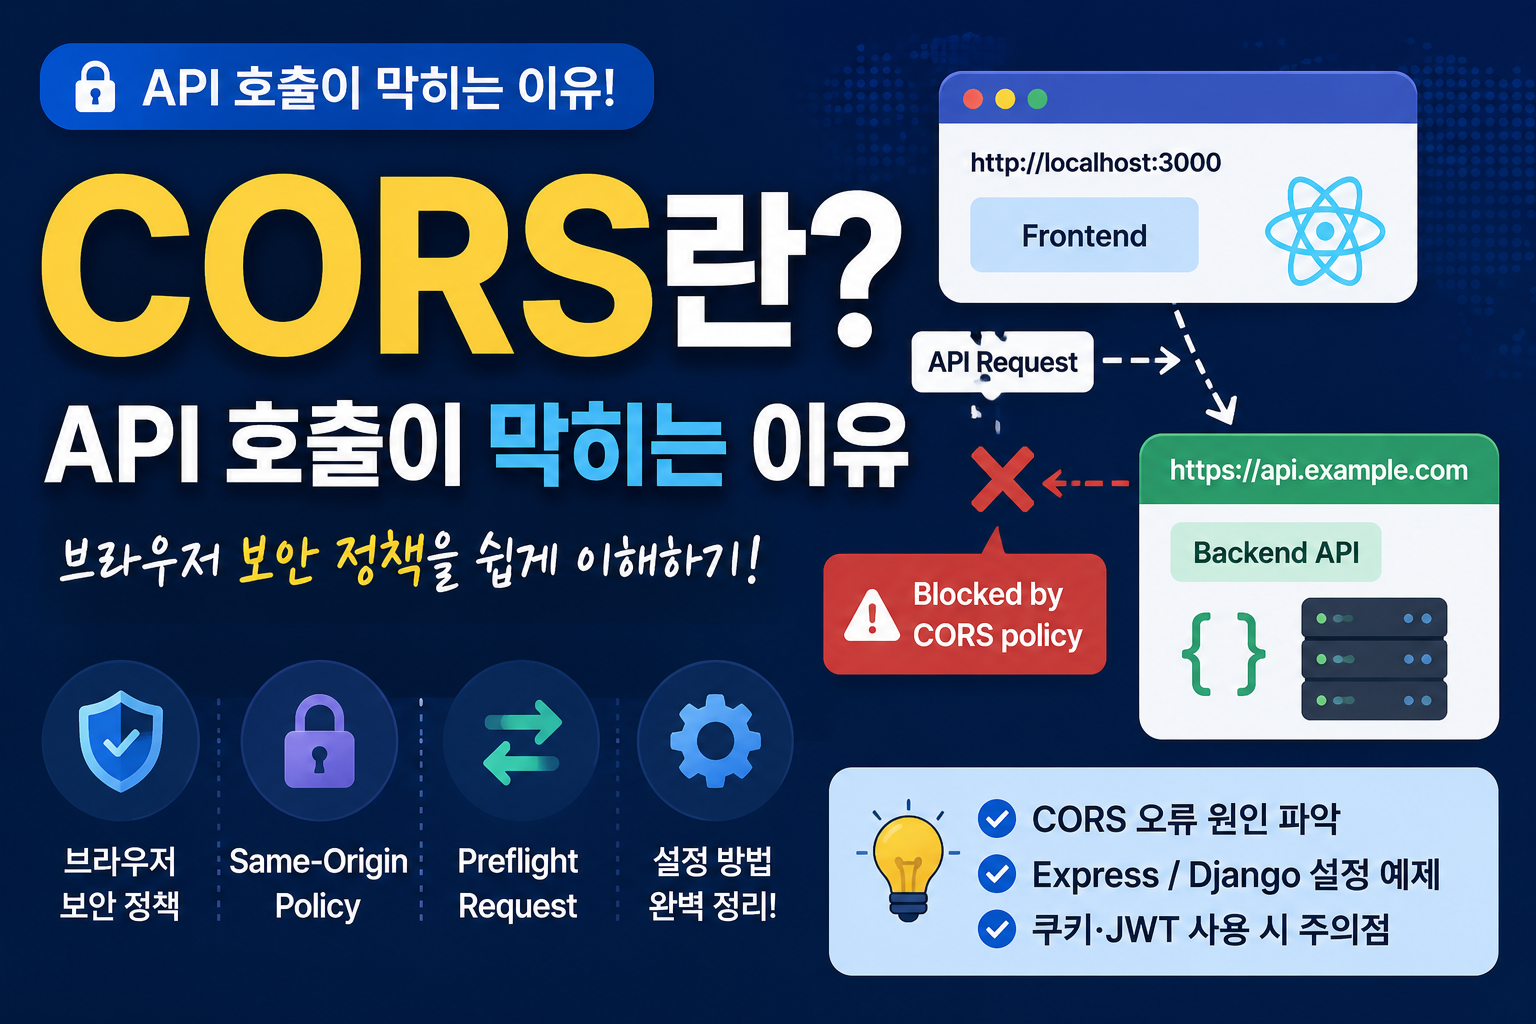
CORS 오류 점검: 출처·사전 요청·인증·CSRF 구분하기 [0]
브라우저 Network 기록으로 CORS 실패를 나누고, 같은 출처 요청·OPTIONS·쿠키·Django 설정의 역할을 구분합니다.
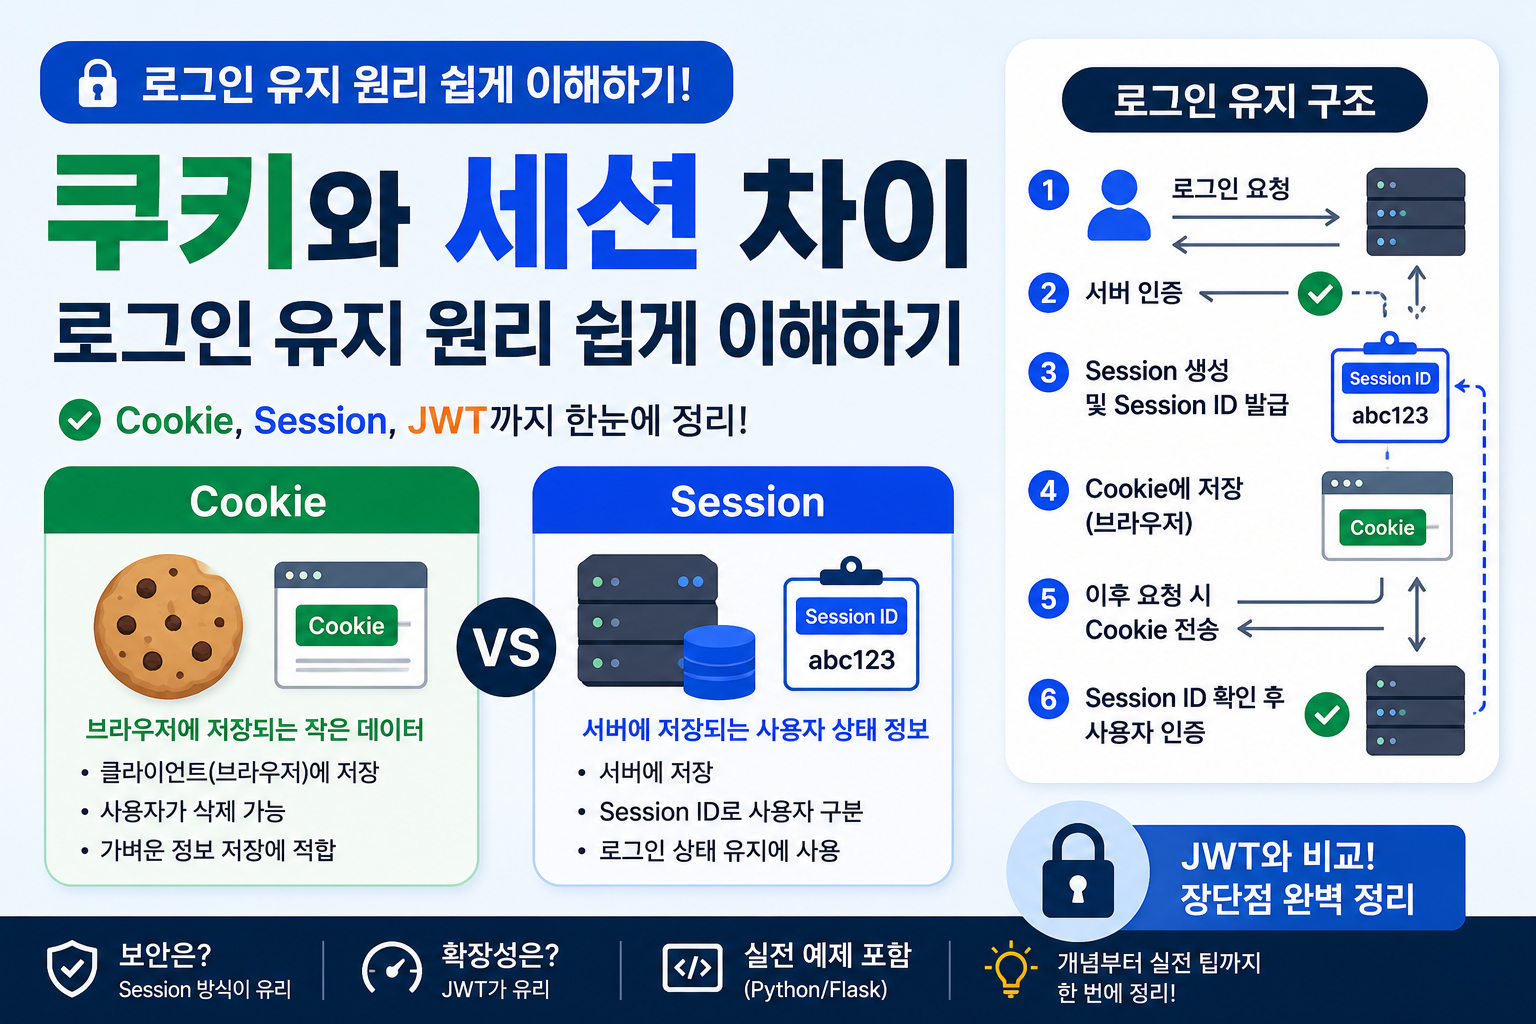
쿠키와 세션: Django 로그인 유지가 끊길 때 확인할 순서 [0]
현재 Django DB 세션과 쿠키의 역할을 나누고, 전송 속성·staff 권한·CSRF 및 Flask 기본 세션과의 차이를 확인합니다.
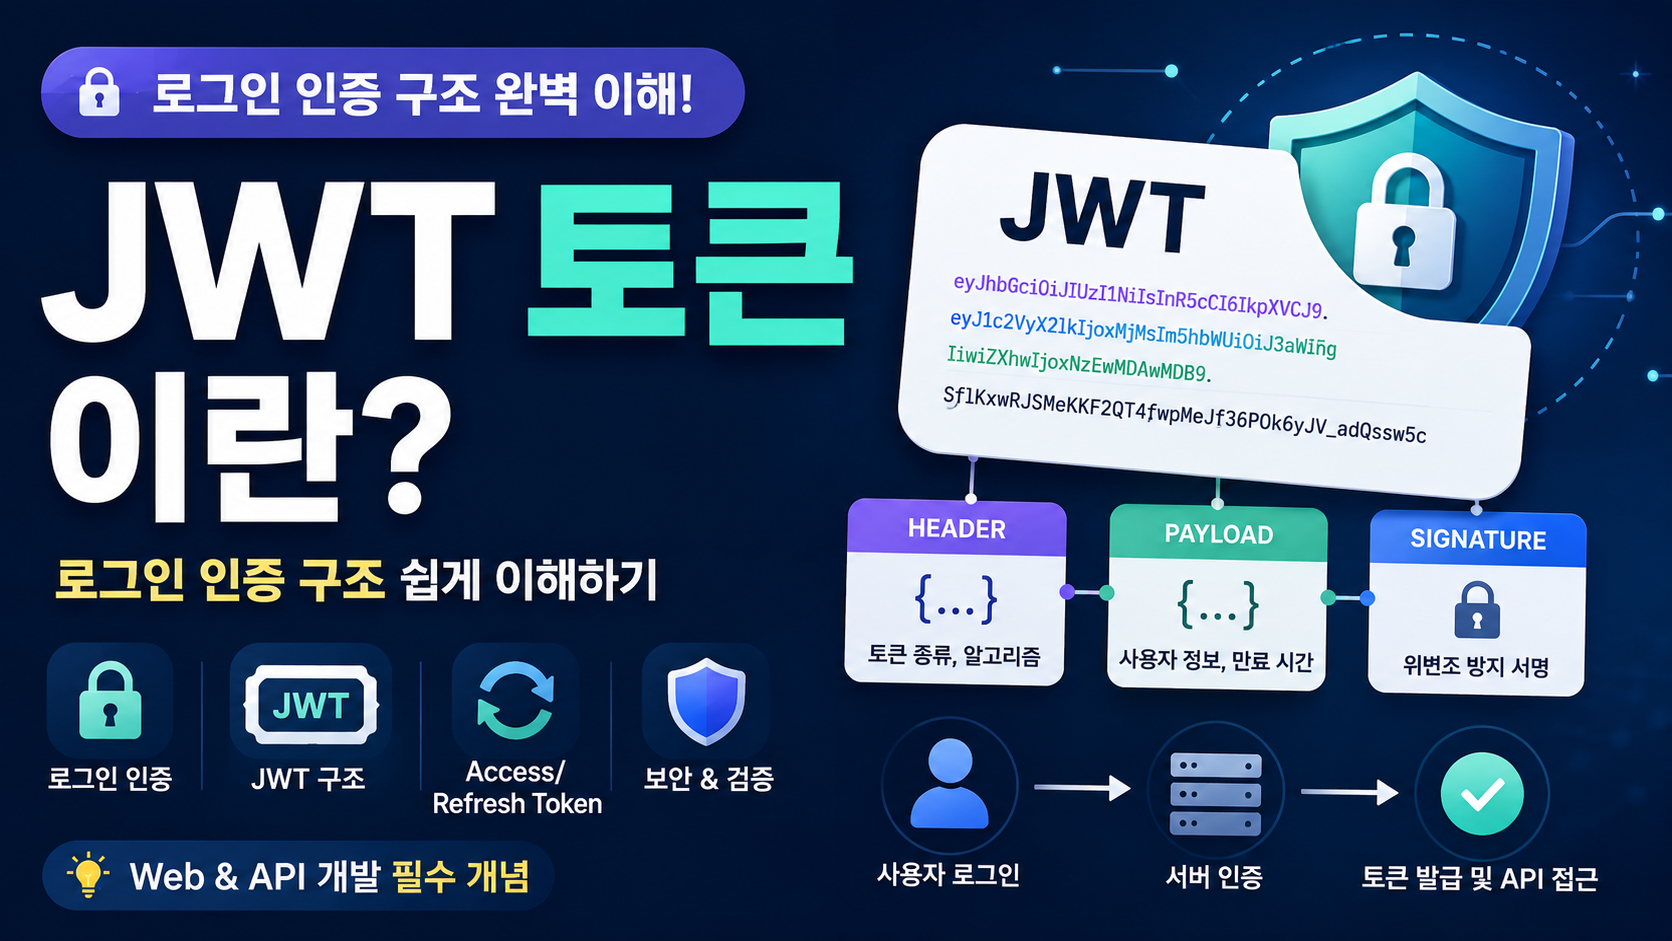
JWT 해독과 검증의 차이: 서명·만료·권한을 구분하는 실습 [0]
합성 Payload로 해독과 신뢰 검증의 차이를 확인하고, JWT 형식·서버 검증 조건·만료 경계·세션 인증과의 관계를 설명합니다.

Base64·URL·JSON·정규식 사용 예제: 변환할 입력부터 구분하기 [0]
UTF-8 Base64 왕복, URL 값 인코딩, JSON 자료형과 정규식 부분·전체 일치를 비교하고 JWT 읽기와 검증의 차이를 정리합니다.